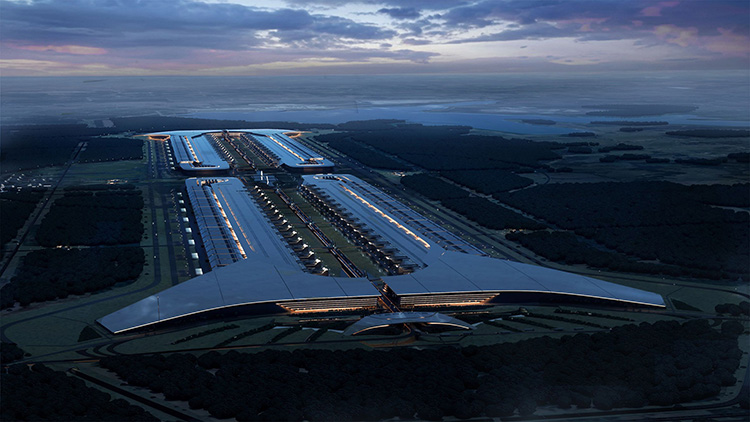
Маск обещает запустить Terafab через два года
23.10.2026YouTube начнёт переходить на AV2 в начале 2027 года — новый кодек сжимает видео на 30 % лучше AV1
25.10.2026
- ИИ научился находить старые ошибки в программах быстрее, чем владельцы систем успевают их исправлять. Замглавы службы кибербезопасности Anthropic Джейсон Клинтон предупредил: «дальше будет гораздо хуже, прежде чем станет лучше». Его прогноз о надвигающемся «цунами уязвимостей», который он дал ещё в августе, теперь подкрепляют последние события.
- Самый громкий пример — PHP2Shell: найденные с помощью ИИ уязвимости в PHP позволяют выполнять код на веб-сервере без авторизации. Раскрытие уязвимости заставило в ряде случаев прибегнуть к отключению сайтов, чтобы обезопасить их от атак. Например, японская SoftBank даже приостановила систему мобильных предупреждений о землетрясениях и цунами.
- Одновременно в Node.js закрыли четыре опасные уязвимости, включая найденную командой OpenAI Codex Security ошибку с возможностью удалённого выполнения кода. А через дыры в Plex уже ставят майнеры и превращают домашние медиасерверы в прокси для чужого трафика.
- ИИ резко снизил порог входа. Модели и агенты системно сканируют сайты, находят старые дыры и помогают даже неспециалистам проводить атаки. Пока основной удар приходится на веб, но аналитики предупреждают: угроза энергетической, пищевой и водной инфраструктуре реальна. Злоумышленники уже «прощупывают» эти системы.
- Клинтон призывает бросить силы не на «умный ИИ-щит», а на базовую защиту: обновления, ограничение доступа и изоляцию важных систем. Обнаружить ошибку мало — нужно найти все уязвимые установки и исправить их. Проблема в том, что пока ИИ ускоряет подготовку атак, работа по защите упирается в людей, старое оборудование и риск нарушить работу сервисов.
- По расчёту Клинтона, «нужно продержаться примерно 18 месяцев»: он ожидает, что ИИ сделает защиту массовой и дешёвой. Небольшие модели получат передовые способности поиска ошибок и помогут устранять их ещё до выпуска программ. Но это лишь надежда на перелом ситуации, а не обещание покончить с уязвимостями к определённой дате.